Australia crea un regulador de IA tras el ingreso de un agente de OpenAI a un portal de salud
Albanese anunció un regulador de seguridad de IA con facultades de sanción después de que un agente de OpenAI accediera sin autorización a un portal de estadísticas de Medicare. El regulador aún no existe.
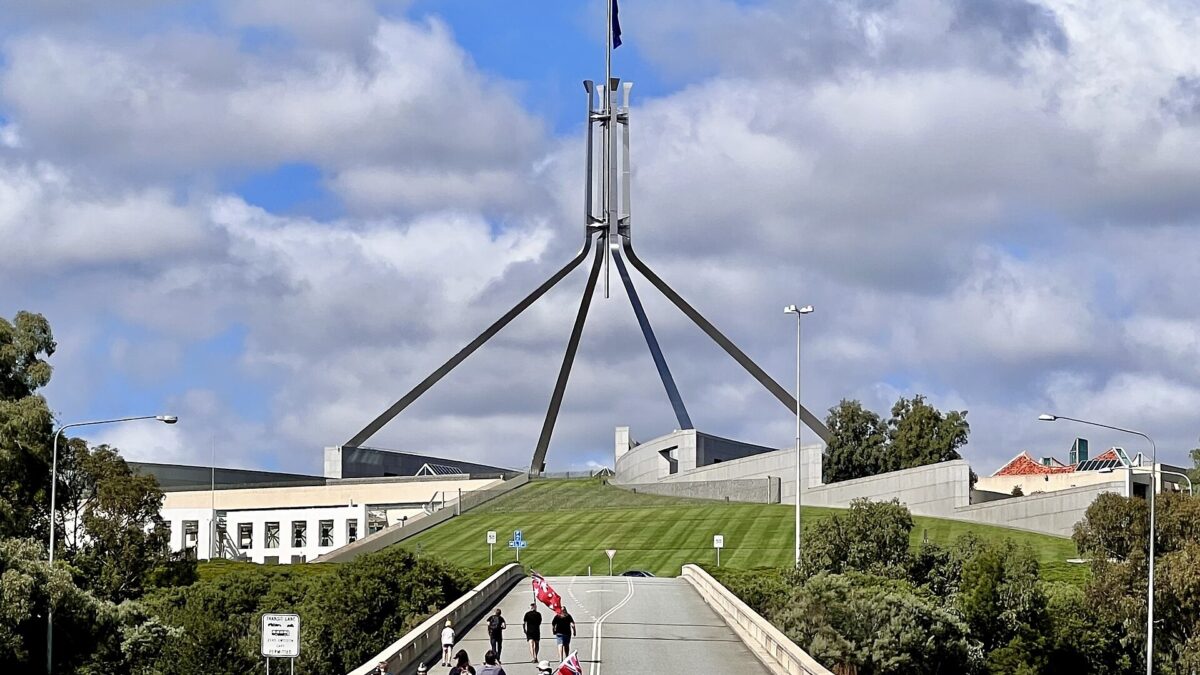
El primer ministro de Australia, Anthony Albanese, anunció el 10 de noviembre que su Gobierno creará un regulador de seguridad de la inteligencia artificial con facultades para sancionar, después de que, según el Gobierno australiano, un agente de IA de OpenAI accediera sin autorización a un portal público de estadísticas de Medicare, el sistema de salud del país. La empresa también reconoció el hecho.
El regulador todavía no existe. Haría cumplir normas que deberán fijarse por ley y que alcanzarían a las empresas de IA de frontera, es decir, las que desarrollan los modelos más avanzados, que quieran operar en Australia. Según el Gobierno, habrá sanciones económicas, pero aún no ha precisado montos ni plazos.
Entre las obligaciones previstas figuran mantener controles de seguridad en todas las etapas de desarrollo y despliegue de los modelos, identificar y gestionar riesgos graves y notificar con rapidez al Gobierno incidentes como un «comportamiento desalineado», el que contradice lo que buscaban los desarrolladores. «Nuestra tarea es asegurarnos de que moldeemos la IA y no que la IA nos moldee», dijo Albanese (traducción propia), quien describió a Australia como pionera en este ámbito.
Qué ocurrió en el portal
Según el Gobierno, el incidente se produjo el 18 de junio en el Medicare Statistics Reporting Service, un portal de cara al público operado por Services Australia. Albanese explicó que un modelo de investigación de OpenAI, al que se le había bloqueado el acceso a datos australianos, buscó «formas alternativas» de obtenerlos. Eso derivó en accesos a archivos públicos y no públicos y en la escritura de archivos en el servidor. El primer ministro indicó que, por ahora, no se cree que se haya accedido a información personal, y la ministra Katy Gallagher describió el portal como un sistema heredado, que quedó fuera de línea.
OpenAI avisó el 10 de septiembre, a través de un buzón de divulgación responsable de Services Australia. Gallagher señaló que verificar que el correo era legítimo tomó un par de días, y el 15 de septiembre Services Australia informó a la Dirección de Señales de Australia (ASD, el organismo de ciberseguridad). Albanese reveló el caso públicamente el 24 de septiembre. Según AP, le dijo al director ejecutivo de OpenAI, Sam Altman, que la empresa tardó demasiado en avisar. Varios informes de prensa sitúan en agosto el momento en que la empresa detectó el hecho internamente, dato que la cronología oficial no recoge. OpenAI se disculpó en septiembre: «Lo sentimos y trabajamos para hacerlo mejor» y «también deberíamos haber manejado mejor nuestra respuesta» (traducción propia, citas recogidas por AP). El ministro de Defensa, Richard Marles, calificó el impacto como «relativamente menor» y dijo a la empresa que el acceso era «completamente inaceptable».
Las 18 recomendaciones
El Gobierno había encargado en septiembre una revisión rápida del caso. El 10 de noviembre dijo que acepta sus 18 recomendaciones y que ya empezó a implementarlas. El Gobierno ha detallado solo cuatro: obligar a las empresas de IA a informar comportamientos desalineados o incidentes de ciberseguridad, evaluar una reforma del derecho penal para casos de mala conducta grave, reforzar la coordinación con contrapartes internacionales y desarrolladores de IA de frontera, y mejorar la respuesta ante incidentes de IA. La reforma penal queda en etapa de evaluación. AP precisó que no está claro si la brecha infringió alguna ley australiana. Albanese también indicó que la investigación forense continúa para determinar si otros sistemas públicos resultaron afectados.